
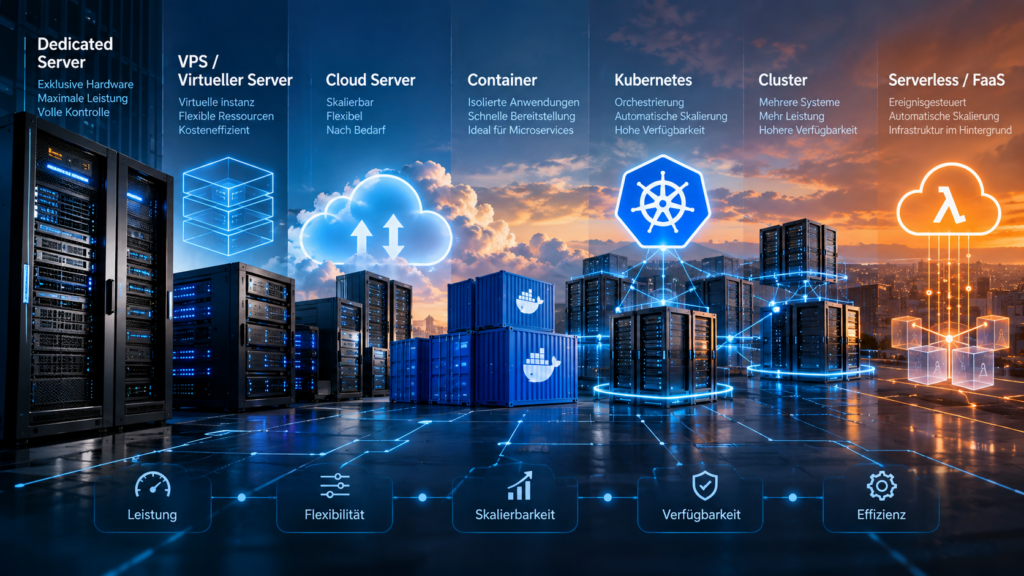
Server bilden die technische Grundlage für Websites, Onlineshops, Datenbanken, Unternehmensanwendungen, Cloud-Dienste und moderne KI-Anwendungen. Doch Server ist nicht gleich Server.
Neben klassischen Dedicated Servern gibt es virtuelle Server (VPS/VServer), Cloud Server, unterschiedliche Cluster-Architekturen sowie moderne Cloud-Native-Konzepte wie Container, Kubernetes und Function as a Service (FaaS).
Dabei handelt es sich nicht immer um unterschiedliche Servertypen im engeren Sinne. Kubernetes beispielsweise ist eine Plattform zur Orchestrierung containerisierter Anwendungen, während FaaS ein Bereitstellungs- und Ausführungsmodell darstellt.
Dieser Überblick zeigt, welche Server- und Infrastrukturtypen es gibt, wie sie funktionieren und für welche Anwendungen sie geeignet sind.
Die wichtigsten Servertypen im Überblick
Grundsätzlich lassen sich moderne IT-Infrastrukturen in mehrere Ebenen unterteilen:
| Technologie | Prinzip | Typische Verwendung |
|---|---|---|
| Dedicated Server | Physischer Server für einen Kunden | Performance, Datenbanken, Hosting, große Anwendungen |
| Bare-Metal-Server | Direkter Zugriff auf physische Hardware | High Performance Computing, Virtualisierung, KI |
| VPS / VServer | Virtuelle Maschine auf gemeinsamem Host | Websites, Entwicklungsumgebungen, kleinere Anwendungen |
| Cloud Server | Virtuelle Ressourcen aus einer Cloud-Infrastruktur | Flexible und skalierbare Anwendungen |
| Container | Isolierte Anwendungen mit gemeinsamem Betriebssystem-Kernel | Microservices, DevOps, Softwarebereitstellung |
| Cluster | Mehrere Systeme arbeiten zusammen | Hochverfügbarkeit, Skalierung, Performance |
| Kubernetes | Orchestrierung von Containern über mehrere Nodes | Cloud-Native-Anwendungen und Microservices |
| FaaS | Ausführung einzelner Funktionen nach Bedarf | APIs, Automatisierung und ereignisbasierte Anwendungen |
Welche Variante geeignet ist, hängt insbesondere von Performance, Skalierbarkeit, Verfügbarkeit, Kosten, Sicherheitsanforderungen und administrativem Aufwand ab.
1. Dedicated Server: maximale Kontrolle über die Hardware
Ein Dedicated Server ist ein physischer Server, dessen Ressourcen exklusiv einem Kunden beziehungsweise einer Umgebung zur Verfügung stehen.
CPU, RAM, Datenträger und Netzwerkressourcen werden nicht auf mehrere virtuelle Kundenserver aufgeteilt.
Vorteile eines Dedicated Servers
Dedicated Server bieten insbesondere:
- hohe und vorhersehbare Leistung
- exklusive Hardware-Ressourcen
- weitreichende Konfigurationsmöglichkeiten
- keine konkurrierenden virtuellen Instanzen auf derselben Maschine
- gute Voraussetzungen für ressourcenintensive Anwendungen
Typische Einsatzgebiete sind große Websites und Onlineshops, Datenbanken, ERP-Systeme, Virtualisierung, Gameserver, Hosting-Plattformen oder rechenintensive Anwendungen.
Dedicated Server und Bare Metal – ist das dasselbe?
Die Begriffe werden häufig synonym verwendet. Technisch beschreibt Bare Metal vor allem den direkten Betrieb auf physischer Hardware ohne zwingend dazwischengeschaltete Virtualisierungsschicht.
Ein Bare-Metal-Server kann deshalb beispielsweise selbst als Grundlage für eine Virtualisierungsplattform oder als Node eines Kubernetes-Clusters dienen.
2. VPS und VServer: virtuelle Server auf physischer Hardware
Ein Virtual Private Server (VPS) beziehungsweise virtueller Server entsteht durch Virtualisierung.
Ein leistungsfähiger physischer Host wird dabei in mehrere voneinander getrennte virtuelle Maschinen aufgeteilt. Jede virtuelle Maschine erhält definierte Ressourcen und kann weitgehend wie ein eigenständiger Server betrieben werden.
Typischerweise verfügt ein VPS über:
- virtuelle CPU-Kerne
- eigenen Arbeitsspeicher
- virtuellen Speicher
- ein eigenes Betriebssystem
- eigene Netzwerk- und IP-Konfigurationen
VPS-Systeme eignen sich unter anderem für Websites, Webanwendungen, Entwicklungsumgebungen, kleinere Datenbanken, Mailserver oder Testsysteme.
Der wesentliche Unterschied zum Dedicated Server liegt darin, dass die physische Hardware grundsätzlich von mehreren virtuellen Maschinen genutzt werden kann.
3. Cloud Server: Infrastruktur flexibel bereitstellen
Ein Cloud Server ist in der Regel ebenfalls eine virtuelle Maschine. Der entscheidende Unterschied zu einem klassischen VPS liegt weniger in der virtuellen Maschine selbst als in der zugrunde liegenden Infrastruktur und deren Bereitstellungsmodell.
Cloud-Plattformen sind darauf ausgelegt, Ressourcen flexibel bereitzustellen und Infrastruktur automatisiert zu verwalten.
Je nach Plattform können CPU, RAM, Storage oder weitere Ressourcen dynamisch angepasst und zusätzliche Instanzen automatisiert bereitgestellt werden.
Cloud Server eignen sich deshalb besonders für Anwendungen mit wechselndem Ressourcenbedarf, Entwicklungs- und Testumgebungen sowie skalierbare Plattformen.
Wichtig ist jedoch: Cloud bedeutet nicht automatisch unbegrenzt skalierbar oder hochverfügbar.
Auch eine Cloud-Anwendung muss entsprechend konzipiert werden. Eine einzelne virtuelle Maschine bleibt beispielsweise zunächst ein einzelnes System und kann weiterhin einen Single Point of Failure darstellen.
4. Container: Anwendungen statt kompletter Server virtualisieren
Container verfolgen einen anderen Ansatz als klassische virtuelle Maschinen.
Bei einer VM wird ein vollständiges Betriebssystem virtualisiert. Container teilen sich dagegen typischerweise den Kernel des Host-Betriebssystems und isolieren Anwendungen inklusive ihrer notwendigen Abhängigkeiten.
Dadurch können Container vergleichsweise schnell gestartet, repliziert und ausgetauscht werden.
Bekannte Container-Technologien beziehungsweise Standards und Laufzeiten sind beispielsweise Docker und OCI-kompatible Container-Runtimes.
Container eignen sich besonders für:
- Microservices
- CI/CD-Prozesse
- standardisierte Entwicklungsumgebungen
- skalierbare Webanwendungen
- Cloud-Native-Anwendungen
Sobald jedoch sehr viele Container auf mehreren Servern betrieben werden, entsteht eine neue Herausforderung: Sie müssen koordiniert werden.
Hier kommt Kubernetes ins Spiel.
5. Was ist Kubernetes?
Kubernetes ist kein Servertyp.
Kubernetes ist eine Open-Source-Plattform zur Verwaltung und Orchestrierung containerisierter Anwendungen.
Ein Kubernetes-Cluster besteht grundsätzlich aus einer Control Plane und einem oder mehreren Worker Nodes. Die Worker Nodes führen die eigentlichen Anwendungen beziehungsweise deren Pods aus, während die Control Plane den gewünschten Zustand des Clusters verwaltet.
Zu den Aufgaben von Kubernetes gehören unter anderem:
- Verteilung von Workloads auf Nodes
- Skalierung von Anwendungen
- Überwachung des gewünschten Zustands
- Ersatz ausgefallener Pods
- Service Discovery
- Netzwerksteuerung
- Rolling Updates
- Verwaltung von Konfigurationen und Secrets
Ein Pod ist dabei die kleinste direkt bereitstellbare Compute-Einheit in Kubernetes und kann einen oder mehrere Container enthalten.
Wie sieht ein Kubernetes-Cluster aus?
Vereinfacht lässt sich die Architektur folgendermaßen darstellen:
Kubernetes Cluster
→ Control Plane
→ Worker Node 1
→ Worker Node 2
→ Worker Node 3
→ weitere Nodes nach Bedarf
Auf den Worker Nodes laufen wiederum die Pods mit den eigentlichen Anwendungen.
Die zugrunde liegenden Nodes können sowohl physische Server als auch virtuelle Maschinen sein. Kubernetes schreibt also nicht vor, dass ein bestimmter Servertyp verwendet werden muss.
6. Welche Clusterformen gibt es?
Ein Cluster bezeichnet grundsätzlich mehrere miteinander verbundene Systeme, die gemeinsam eine Aufgabe erfüllen.
Je nach Zielsetzung existieren unterschiedliche Clusterformen.
High-Availability-Cluster
Ein HA-Cluster (High Availability) ist auf hohe Verfügbarkeit ausgelegt.
Fällt ein System aus, kann ein anderes System dessen Aufgaben übernehmen. Ziel ist es, Ausfallzeiten zu reduzieren und einzelne Fehlerpunkte möglichst zu vermeiden.
HA-Cluster werden beispielsweise für geschäftskritische Anwendungen, Datenbanken und Infrastrukturservices eingesetzt.
Load-Balancing-Cluster
Beim Load-Balancing-Cluster wird eingehender Traffic beziehungsweise Rechenlast auf mehrere Systeme verteilt.
Beispiel:
Internet
↓
Load Balancer
↓
Server 1 – Server 2 – Server 3
Steigt die Last, können – abhängig von Architektur und Plattform – zusätzliche Systeme hinzukommen.
Das verbessert sowohl die Skalierbarkeit als auch potenziell die Verfügbarkeit.
Failover-Cluster
Ein Failover-Cluster konzentriert sich darauf, einen Dienst bei Ausfall eines Systems auf einem anderen System weiterzuführen.
Typisch ist beispielsweise eine Active-Passive-Konfiguration:
Server A: aktiv
Server B: Standby
Fällt Server A aus, übernimmt Server B.
Active-Active-Cluster
Bei einer Active-Active-Architektur verarbeiten mehrere Systeme gleichzeitig produktive Workloads.
Dadurch lassen sich Ressourcen besser ausnutzen und Lasten verteilen. Die Architektur ist allerdings anspruchsvoller, insbesondere wenn zustandsbehaftete Anwendungen und Datenbanken beteiligt sind.
Compute- und HPC-Cluster
Bei High Performance Computing (HPC) werden mehrere Systeme zusammengeschaltet, um gemeinsam besonders rechenintensive Aufgaben zu bearbeiten.
Typische Einsatzgebiete sind:
- wissenschaftliche Simulationen
- Datenanalyse
- Rendering
- Machine Learning
- künstliche Intelligenz
- technische Berechnungen
Solche Systeme können beispielsweise aus zahlreichen CPU- oder GPU-Nodes bestehen.
7. Kubernetes-Cluster vs. klassischer Server-Cluster
Die Begriffe sollten nicht gleichgesetzt werden.
Ein klassischer HA- oder Failover-Cluster konzentriert sich häufig darauf, bestimmte Dienste oder komplette Systeme verfügbar zu halten.
Kubernetes arbeitet dagegen auf der Ebene containerisierter Workloads.
Der gewünschte Zustand wird definiert – beispielsweise:
„Von dieser Anwendung sollen jederzeit drei Instanzen laufen.“
Kubernetes versucht anschließend kontinuierlich, diesen Zustand aufrechtzuerhalten. Fällt beispielsweise ein Pod oder ein Node aus, können Workloads entsprechend der Konfiguration neu eingeplant werden.
Kubernetes eignet sich deshalb besonders für dynamische, containerisierte und verteilte Anwendungen.
8. Was bedeutet Serverless?
Der Begriff Serverless ist zunächst missverständlich.
Auch Serverless-Anwendungen benötigen Server.
Der entscheidende Unterschied besteht darin, dass Entwickler die zugrunde liegende Serverinfrastruktur nicht selbst bereitstellen und verwalten müssen. Provisionierung, Skalierung und Teile des Infrastrukturmanagements werden durch die Plattform abstrahiert.
Serverless beschreibt deshalb kein System ohne Server, sondern ein Betriebsmodell, bei dem Server für den Anwender weitgehend in den Hintergrund treten.
9. Was ist Function as a Service (FaaS)?
Function as a Service (FaaS) ist ein besonders granularer Ansatz innerhalb von Serverless-Architekturen.
Statt einen kompletten Server oder eine dauerhaft laufende Anwendung bereitzustellen, wird eine einzelne Funktion ausgeführt, wenn ein bestimmtes Ereignis eintritt.
Ein einfaches Beispiel:
Ein Benutzer lädt ein Bild hoch.
→ Upload erzeugt ein Event
→ Funktion wird gestartet
→ Bild wird automatisch verkleinert
→ Ergebnis wird gespeichert
→ Funktion wird beendet
Typische Trigger sind:
- HTTP-Requests
- Uploads
- Datenbankereignisse
- Nachrichten aus Queues
- Zeitpläne
- Monitoring-Ereignisse
FaaS eignet sich deshalb besonders für ereignisgesteuerte und kurz laufende Prozesse.
10. Kubernetes oder FaaS – wo liegt der Unterschied?
Kubernetes und FaaS lösen unterschiedliche Probleme.
Bei Kubernetes betreibt beziehungsweise orchestriert man containerisierte Anwendungen. Die Plattform entscheidet beispielsweise, auf welchen Nodes bestimmte Pods ausgeführt werden.
Bei einem vollständig gemanagten FaaS-Angebot konzentriert sich der Entwickler dagegen primär auf die Funktion und deren Trigger. Die zugrunde liegende Infrastruktur und Skalierung werden weitgehend durch die Plattform übernommen.
Allerdings schließen sich beide Konzepte nicht gegenseitig aus.
FaaS-Plattformen können selbst auf Kubernetes beziehungsweise Container-Infrastrukturen aufbauen. Dadurch entsteht eine mehrstufige Architektur:
Physische Server
↓
Virtualisierung oder Bare Metal
↓
Kubernetes
↓
Container
↓
FaaS-Plattform
↓
Functions
Die verschiedenen Technologien ersetzen sich daher nicht zwingend, sondern können unterschiedliche Ebenen derselben Infrastruktur darstellen.
11. Welcher Servertyp eignet sich für welchen Anwendungsfall?
Eine pauschale Antwort gibt es nicht.
Für eine klassische Website
Ein VPS oder Cloud Server ist häufig ausreichend. Bei einfachen Websites können zudem vollständig gemanagte Webhosting-Angebote sinnvoller sein als ein eigener Server.
Für einen großen Onlineshop
Dedicated Server, leistungsfähige Cloud-Systeme oder skalierbare Cluster-Architekturen kommen abhängig von Last, Verfügbarkeitsanforderungen und Anwendung infrage.
Für Datenbanken
Dedizierte Ressourcen können Vorteile hinsichtlich vorhersehbarer Performance bieten. Bei hohen Verfügbarkeitsanforderungen sind replizierte beziehungsweise geclusterte Datenbanksysteme relevant.
Für Microservices
Container und Kubernetes spielen ihre Vorteile insbesondere bei größeren, verteilten Microservice-Architekturen aus.
Für KI und Machine Learning
Je nach Anwendung kommen GPU-Server, Bare-Metal-Systeme, HPC-Cluster oder Kubernetes-Cluster mit GPU-Nodes infrage.
Für ereignisgesteuerte Anwendungen
FaaS kann interessant sein, wenn Funktionen nur bei bestimmten Ereignissen ausgeführt werden und Infrastruktur möglichst weit abstrahiert werden soll.
12. Dedicated Server, Cloud, Kubernetes oder Serverless?
Die Entwicklung moderner Infrastruktur lässt sich vereinfacht als zunehmende Abstraktion betrachten:
Dedicated Server
Hardware selbst verwalten
↓
VPS / virtuelle Maschine
virtuelle Infrastruktur verwalten
↓
Cloud
Infrastruktur flexibel über Plattformen bereitstellen
↓
Container
Anwendungen standardisiert paketieren
↓
Kubernetes
Container automatisiert orchestrieren
↓
FaaS / Serverless
primär Code beziehungsweise Funktionen bereitstellen
Je weiter die Abstraktion geht, desto weniger Infrastruktur muss der Anwender typischerweise unmittelbar verwalten.
Das bedeutet allerdings nicht automatisch, dass eine höhere Abstraktion immer die bessere Lösung ist.
Ein einzelner leistungsfähiger Dedicated Server kann für bestimmte Anwendungen wesentlich einfacher und wirtschaftlicher sein als ein komplexes Kubernetes-Cluster. Umgekehrt kann eine stark verteilte Microservice-Plattform von Kubernetes erheblich profitieren.
Fazit: Den einen besten Servertyp gibt es nicht
Von Dedicated Servern über VPS und Cloud Server bis zu Kubernetes und FaaS existieren heute sehr unterschiedliche Möglichkeiten, Anwendungen bereitzustellen.
Entscheidend ist nicht, welche Technologie am modernsten klingt, sondern welche Architektur zur jeweiligen Anwendung passt.
Dedicated Server bieten hohe und vorhersehbare Ressourcen sowie weitreichende Kontrolle.
VPS und Cloud Server ermöglichen flexible virtuelle Infrastrukturen.
Cluster erhöhen je nach Architektur Performance, Skalierbarkeit oder Verfügbarkeit.
Container vereinfachen die standardisierte Bereitstellung von Anwendungen.
Kubernetes orchestriert containerisierte Workloads über mehrere Nodes.
FaaS geht noch einen Schritt weiter und abstrahiert große Teile der zugrunde liegenden Infrastruktur, sodass einzelne Funktionen ereignisgesteuert ausgeführt werden können.
In modernen Rechenzentren existieren diese Technologien deshalb nicht nur nebeneinander. Sie werden häufig miteinander kombiniert – vom physischen Server über Virtualisierung und Kubernetes bis hin zu vollständig automatisierten Cloud-Native-Anwendungen.